Des pirates ont compromis itorrents.org, un dépôt public de fichiers torrent utilisé par de nombreux trackers afin de diffuser un nouveau malware baptisé MovieReaper. Voici ce que l’on sait sur cette menace.
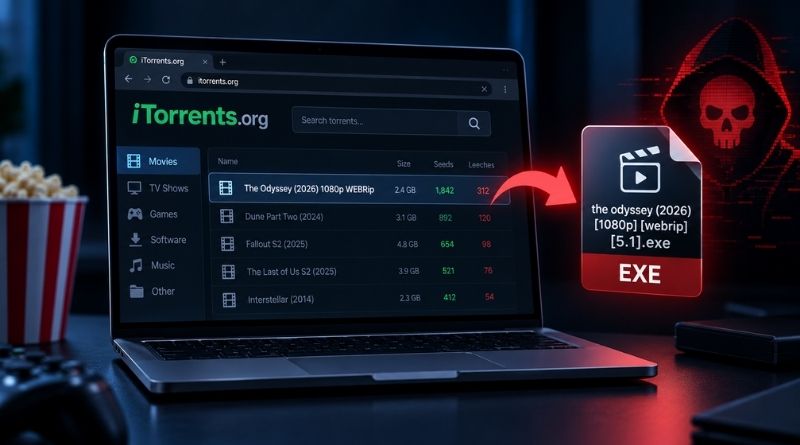
Le 17 septembre 2026, les chercheurs de Kaspersky ont publié un rapport sur Securelist consacré à MovieReaper, un nouveau framework malveillant et modulaire, jusqu’ici inconnu. Tout est parti d’une campagne d’infection repérée à la mi-août 2026 avec un point commun entre toutes les victimes : l’utilisation de torrents pour télécharger des fichiers. Pour autant, ce ne sont pas les trackers eux-mêmes qui ont été piratés, mais une source, en l’occurrence itorrents.org. En effet, grâce à la compromission de itorrents.org, les pirates ont pris le contrôle d’un dépôt public de fichiers torrent sur lequel s’appuient de nombreux trackers.
Lorsqu’un utilisateur passe par un lien magnet, ce dépôt renvoie alors un autre fichier torrent, piégé, qui télécharge le loader du malware. “Cette approche est particulièrement efficace, car les attaquants peuvent atteindre les utilisateurs de plusieurs trackers sans avoir à compromettre chaque plateforme individuellement”, peut-on lire dans le rapport. À la date de publication du rapport, le dépôt était toujours compromis.
Torrent, tracker… Comment ça fonctionne au juste ? Considérez le tracker comme le chef d’orchestre d’un échange BitTorrent. Il ne stocke aucun film ni aucun logiciel : il tient la liste des machines qui partagent un contenu et met les clients en relation. Le fichier torrent, lui, ne contient que des métadonnées (noms des fichiers, découpage en morceaux, empreintes de vérification, adresse des trackers). Autrement dit, le tracker est assimilé à un site d’indexation qui publie ces fichiers et les liens magnet, comme le faisait YggTorrent.
Ce qui nous donne le déroulement suivant pour cette attaque :
Pour piéger les utilisateurs, les pirates ont utilisé des films comme leurre. Ce n’est pas surprenant, c’est une bonne manière de piéger les utilisateurs adeptes de téléchargements illégaux. Dans le cas présent, le film L’Odyssée a été ciblé, avec la distribution d’un fichier malveillant nommé “the odyssey (2026) [1080p] [webrip] [5.1].exe”. Kaspersky précise que les noms de fichiers sont volontairement très longs, sans doute pour masquer l’extension .exe, et que l’exécutable reprend l’icône d’une application connue.
D’une façon générale, le film L’Odyssée semble être une cible de choix depuis sa sortie le 15 juillet 2026. Par exemple, en août dernier, Bitdefender signalait déjà de faux téléchargements du film servant à distribuer Lumma Stealer, un infostealer bien méchant.
MovieReaper : quatre étapes et un relais sur la blockchain Solana
Une fois le fichier malveillant présent sur un poste de travail, que se passe-t-il ? Voici les 4 étapes déroulées.
Le loader : c’est le fichier téléchargé par la victime. Il enchaîne les techniques d’évasion pour passer sous les radars des antivirus et des sandbox, avant de récupérer la suite du code en HTTP sur le domaine deadhub[.]org, avec l’adresse IP 193.23.118[.]155 en solution de repli.
Le shellcode : il interroge la blockchain Solana pour récupérer l’adresse chiffrée d’un second serveur C2. Les échanges passent ensuite en HTTPS.
Contournement de l’UAC et persistance : un module chargé en mémoire contourne l’UAC, copie le binaire sous C:\ProgramData\Microsoft\Windows\Telemetry\msedge.exe, puis relance le processus.
Le Gestionnaire de fichiers : nous voici avec le module final et ce dernier expose 21 commandes : téléchargement et envoi de fichiers, lecture, suppression, déplacement, création de liens symboliques, mais aussi génération d’aperçus d’images et de fichiers avant exfiltration.
Le recours à Solana n’a rien d’anodin. L’adresse du second C2 est stockée dans un compte de la blockchain, ce qui rend la campagne plus résistante aux opérations de démantèlement. En gros, bloquer une adresse IP ne suffit pas. En effet, il suffit aux attaquants de mettre à jour le contenu du compte Solana pour désigner un nouveau serveur, et les machines infectées le trouveront toutes seules, sans qu’il soit possible de neutraliser la blockchain elle-même.
Plusieurs centaines de victimes, y compris des organisations
Cette campagne semble faire beaucoup de victimes. Ce n’est pas surprenant, le téléchargement de films par torrents, ça y va comme on dit. De son côté, Kaspersky a identifié plusieurs centaines de victimes, en Europe (Espagne, Pays-Bas, Belgique, Allemagne, Finlande), mais aussi en Russie, en Turquie, au Japon, au Kenya ou encore en Colombie. À première vue, et on ne s’en plaindra pas, la France ne figure pas dans les pays cités. Cela ne signifie pas pour autant qu’elle est épargnée, mais sûrement peu à côté d’autres pays.
Kaspersky affirme également que cette campagne touche des particuliers mais aussi des organisations, et ce, dans différents secteurs d’activité (notamment : administrations, IT, conseil, agriculture). Utiliser un poste professionnel pour télécharger un film parce qu’il y a une bonne connexion au boulot, c’est non, en fait.
Sachez que les outils de sécurité de Kaspersky détectent désormais cette menace sous le nom HEUR:Trojan.Win64.Agent.gen. Sur VirusTotal, j’ai trouvé une trace de ce malware à partir du hash et il semblerait qu’il commence à être identifié par de nombreux outils de sécurité. Enfin, Kaspersky précise qu’à la date de publication du rapport, itorrents.org est toujours compromis. On peut donc se demander combien de trackers continuent de s’appuyer dessus à l’heure où j’écris ces lignes… Méfiance.
Cofondateur d’IT-Connect et Microsoft MVP “Cloud and Datacenter Management”. Mon obsession depuis près de 15 ans ? Rendre l’administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu’un métier, l’IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.