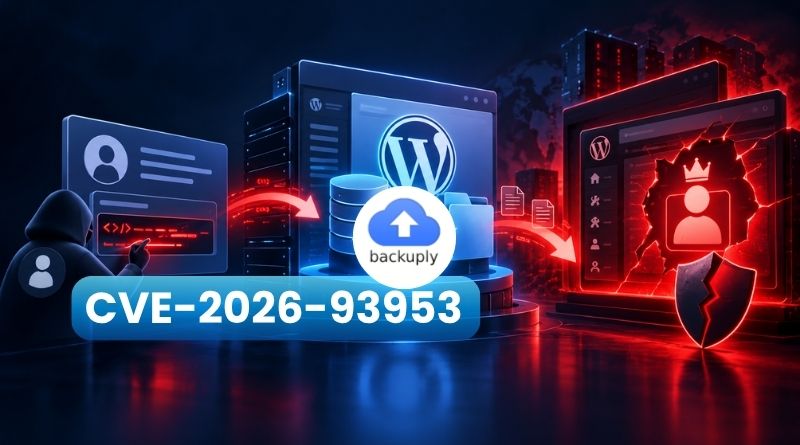
Un simple utilisateur avec le rôle d’abonné glisse quelques lignes dans sa biographie, un administrateur restaure une sauvegarde WordPress quelques jours plus tard… et le site web change de mains. C’est le scénario rendu possible par une faille dans Backuply, une extension installée sur plus de 600 000 sites. Voici ce qu’il faut retenir.
Backuply, développée par Softaculous, sert à sauvegarder, restaurer, migrer et cloner des sites WordPress. Le 15 octobre 2026, Wordfence a publié un bulletin de sécurité consacré à une vulnérabilité de type injection SQL, associée à la référence CVE-2026-93953 et à un score CVSS de 8,0 sur 10.
Elle affecte toutes les versions de cette extension jusqu’à la 1.5.8 incluse. Le correctif est disponible depuis le 1er octobre 2026 avec Backuply 1.5.9, dont le changelog mentionne la correction d’un problème lié au processus de restauration. Grâce à cette découverte remontée le 17 septembre dernier, le chercheur à l’origine de cette découverte a empoché une prime de 1 352 dollars.
Dans le cas présent, il s’agit d’une injection SQL dite de second-order, c’est-à-dire qu’elle ne déclenche rien au moment où la donnée malveillante est enregistrée. Le piège s’active plus tard, lorsque cette donnée est réutilisée par une autre fonction de l’application. Ici, c’est la restauration de WordPress via l’extension vulnérable qui joue ce rôle de déclencheur.
De la biographie au compte administrateur
Le point d’entrée est le champ Informations biographiques du profil WordPress. C’est un champ par défaut modifiable par n’importe quel utilisateur, y compris avec le rôle Abonné (niveau de privilèges le plus faible). Lors d’une sauvegarde, Backuply l’exporte correctement dans le fichier SQL, sous forme de valeur au sein d’une instruction INSERT. C’est au retour, lors de la restauration, que ça vrille.
Pour retrouver le préfixe des tables de l’ancien site, Backuply analyse chaque instruction du fichier avec une expression régulière trop permissive, qui peut aussi capturer le contenu de la biographie. Ce texte est ensuite inséré tel quel dans une requête SQL exécutée par l’extension. En clair, l’attaquant fait exécuter la requête de son choix, avec les pleins droits sur la base de données.
D’après Wordfence, la requête injectée modifie deux options de la table wp_options :
users_can_register : passée à 1, elle ouvre l’inscription publique sur le site.
default_role : passée à administrator, elle attribue le rôle Administrateur à tout nouveau compte créé sans rôle explicite.
Il ne reste plus qu’à s’inscrire via le formulaire standard de WordPress pour obtenir un compte administrateur !
Une restauration nécessaire pour déclencher la faille
Il y a une condition et pas des moindres : un administrateur doit restaurer une sauvegarde de la base de données créée après l’enregistrement de la biographie piégée. “La création et la restauration de sauvegardes étant la raison d’être de cette extension, il s’agit d’une action routinière, mais le SQL injecté ne s’exécutera pas tant qu’aucune restauration n’a lieu”, précise Wordfence.
Autrement dit, la menace vise d’abord les sites qui permettent la création de comptes (communautés, espaces membres, etc.), ou ceux dont un compte à faible privilège a déjà été compromis. Mais bon, on ne restaure pas son site WordPress tous les 4 matins : il faut vraiment un concours de circonstances pour que l’attaque réussisse.
Dans tous les cas, si vous utilisez Backuply, passez à la version 1.5.9 dès maintenant.
Cofondateur d’IT-Connect et Microsoft MVP “Cloud and Datacenter Management”. Mon obsession depuis près de 15 ans ? Rendre l’administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu’un métier, l’IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.