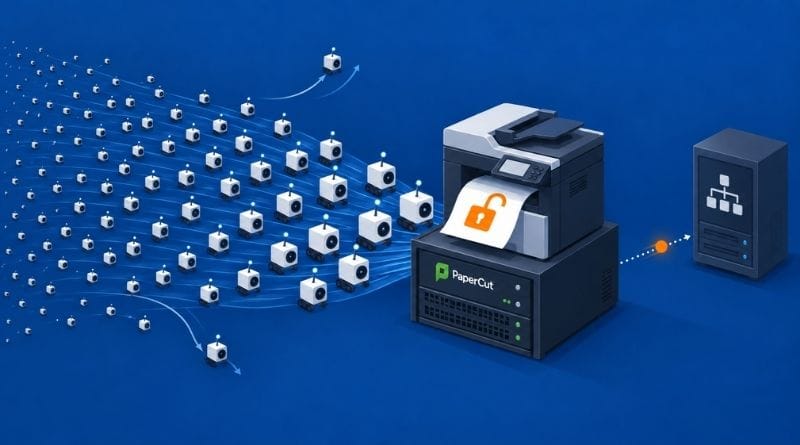
Un serveur d’impression compromis, et 7 minutes plus tard, un compte administrateur du domaine Active Directory. Un lycée américain l’a vécu. Des centaines d’agents IA ont exploité deux failles situées dans PaperCut NG/MF pour compromettre au moins 440 serveurs chez 395 organisations, dans 48 pays. La France en fait partie, avec 31 victimes. Voici ce que l’on sait.
Souvenez-vous, fin août 2026, PaperCut a publié en urgence deux correctifs pour ses solutions NG et MF, afin de corriger la CVE-2026-81578 (contournement de l’authentification) et la CVE-2026-82078 (exécution de code Java arbitraire). J’en avais parlé dans la foulée et un rapport publié par Huntress évoquait d’ailleurs de premiers signes d’exploitation de ces vulnérabilités. Ce que j’ignorais, c’est qu’une armée d’agents IA allait automatiser cette vulnérabilité à grande échelle. C’est pourtant ce qu’il s’est passé.
Tout d’abord, posons-nous la question suivante : qu’est-ce qui rend PaperCut intéressant pour un attaquant ? PaperCut NG et MF tournent par défaut avec les privilèges SYSTEM sous Windows et sont le plus souvent membres d’un domaine Active Directory. Donc, si on fait le raccourci : compromettre le serveur d’impression, c’est poser un premier pied dans le domaine.
Un attaquant et des centaines d’agents IA
Un nouveau rapport intitulé “Agents Gone Wild” publié par GreyNoise détaille une campagne d’exploitation ciblant les deux vulnérabilités dans les solutions PaperCut. Et cette fois, le gros du travail a été effectué par l’IA. Tout est parti d’une adresse IP : 45.142.193.132. Elle est suivie depuis début juillet 2026 par GreyNoise et elle est particulièrement active car elle est associée à des attaques contre des équipements Palo Alto, Ubiquiti, Citrix, SonicWall et Proxmox VE. Pusi, le 31 août 2026, elle a pivoté vers une nouvelle cible : PaperCut.
Pour l’exploitation à grande échelle, l’attaquant s’est appuyé sur des centaines d’agents IA, bâtis sur le harnais Codex d’OpenAI mais animés par un modèle DeepSeek (qui n’est pas un modèle d’OpenAI ; il vient de Chine). “Il est évident que les grands modèles linguistiques (LLM) permettent aux acteurs malveillants d’agir plus rapidement et à plus grande échelle.”, peut-on lire.
À cela s’ajoute une boîte à outils offensive constituée d’outils que vous connaissez probablement si vous avez quelques notions en cybersécurité offensive : Mimikatz, Impacket, Certipy, Rubeus, NetExec, BloodHound, entre autres. La différence, c’est que là tout est orchestré par l’IA, et donc à une vitesse qu’un humain ne peut pas suivre.
“L’attaquant est passé d’un espace de travail vide à une première exécution de code à distance contre une victime réelle en un peu moins de quatre heures, à un premier compte administrateur du domaine deux heures plus tard, et une fois la campagne complète lancée, il a compromis au moins 11 organisations en 26 secondes”, indique GreyNoise.
Des agents qui désobéissent…
L’attaquant avait fourni à ses agents une liste de 28 pays à ne pas cibler, en tête desquels la Russie, la Chine, Hong Kong, la Thaïlande et l’Iran, suivis de plusieurs pays de la Communauté des États indépendants (c’est d’ailleurs ce qui oriente GreyNoise vers le fait que ce soit un attaquant russophone). Mais il y a eu un couac : le tableau des victimes compte des organisations en Chine, au Kazakhstan, au Brésil ou encore au Nigeria. Autrement dit, les agents ont vrillé.
Par ailleurs, il faut avoir conscience que toutes les tentatives n’ont pas abouti à un résultat vraiment concluant. Sur 440 instances compromises, des identifiants ont été récupérés chez 280 organisations, des identifiants système ou de domaine AD chez 147. Le statut d’administrateur du domaine, quant à lui, a été obtenu que dans 12 cas de cyberattaques.
Pour obtenir les privilèges d’administrateur du domaine, trois chemins d’attaques ont été exploités :
Serveur membre du domaine : extraction de la mémoire du processus LSASS et des secrets du registre pour récupérer des identifiants privilégiés, puis attaque pass-the-hash vers le contrôleur de domaine.
Domaine non patché contre CVE-2021-42278 et CVE-2021-42287. Utilisation de l’attaque noPac, connue depuis fin 2021.
PaperCut installé sur le contrôleur de domaine lui-même, ou exécuté avec un compte de service admin du domaine. L’attaquant a simplement ajouté son compte fraîchement créé au groupe Admins du domaine.
Dans les trois cas, la suite est la même : une attaque DCSync pour récupérer l’intégralité de la base NTDS.dit, en 5 à 144 minutes après l’accès initial.
“Dans au moins un cas où une instance de PaperCut jugée vulnérable a été prise pour cible, le WAF de Cloudflare a réussi à repousser l’attaquant. Le hardening fondamental de la sécurité des environnements reste essentiel pour se prémunir contre les menaces basées sur l’IA.”, peut-on lire.
L’éducation en première ligne, la France en troisième position
Après avoir lu tout ça, vous devez vous demander quelles sont les cibles. D’après le rapport de GreyNoise, 204 victimes appartiendraient au secteur de l’éducation, avec notamment des lycées. Côté géographique, voici ce que l’on note : les États-Unis comptent 98 organisations touchées, devant le Royaume-Uni (59), puis la France et l’Espagne (31 chacune). En France, l’attaquant est parvenu à obtenir les privilèges d’administrateur du domaine dans un cas.
Enfin, sachez que l’objectif final reste inconnu : revente des accès (Initial Access Broker), vol de données ou ransomware. À titre de comparaison, en 2023, plusieurs groupes, dont les opérateurs de Clop et de LockBit avaient exploité la faille CVE-2023-27350 sur les serveurs PaperCut, avec des cas d’extorsion à la clé.
Si vous administrez un serveur PaperCut NG ou MF, appliquez la dernière version disponible dès que possible. Recherchez aussi les indicateurs de compromission publiés par GreyNoise : le compte Administrator17, les fichiers pc-*.hiv dans C:\Windows\Temp, ou l’agent Ligolo-ng dans C:\ProgramData. La liste complète est maintenue sur le dépôt GitHub de GreyNoise.
Cofondateur d’IT-Connect et Microsoft MVP “Cloud and Datacenter Management”. Mon obsession depuis près de 15 ans ? Rendre l’administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu’un métier, l’IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.