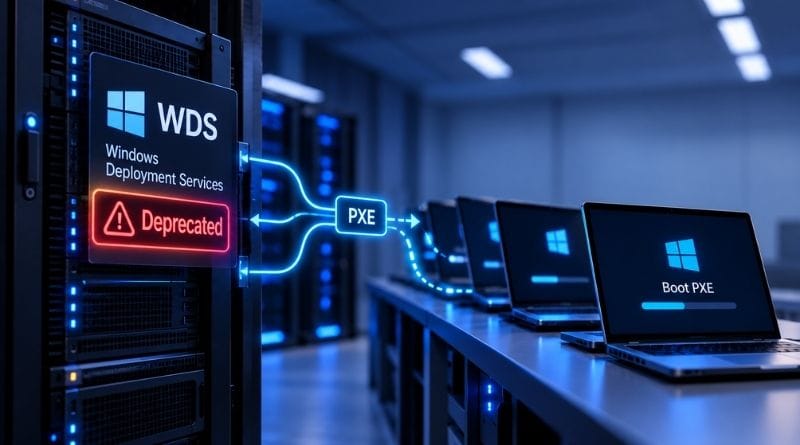
Le rôle WDS, correspondant aux services de déploiement de Windows, sera déprécié à partir de la prochaine version majeure de Windows Server. Microsoft l’a annoncé officiellement par l’intermédiaire d’un document de support. Voici ce qu’il faut savoir.
Microsoft a publié une nouvelle note d’information (KB5129631) consacrée à Windows Deployment Services (WDS). Et ce n’est pas pour annoncer l’ajout de nouveautés. Au contraire, ce rôle, bien connu des administrateurs pour déployer des images Windows via le réseau grâce au démarrage PXE, sera déprécié à partir de la prochaine version de Windows Server. Nous ne savons pas exactement quand sera disponible cette future version, mais la décision est prise.
Le mot utilisé est important : une dépréciation n’est pas une suppression. Nous en avons le bon exemple avec WSUS : il est déprécié sur Windows Server 2025, mais il est toujours utilisable et disponible. Pour WDS, ce sera la même chose : le composant reste disponible, mais il n’est plus amélioré et il n’est plus la solution recommandée. La suppression viendra surement un jour, mais nous n’en sommes pas là.
Cette annonce n’est pas vraiment une surprise, car WDS a du plomb dans l’aile depuis plusieurs années :
2021 : les déploiements de Windows 11 basés sur le fichier boot.wim du média d’installation, en mode WDS, ont été dépréciés. Le déploiement d’images personnalisées via PXE restait possible, y compris pour Windows 11 en ajustant la configuration.
Janvier 2026 : Microsoft a entamé le durcissement du déploiement pour corriger la faille CVE-2026-0386, liée à la transmission du fichier unattend.xml via un canal RPC non authentifié. A l’époque, j’avais publié un article à propos de cette faille CVE-2026-0386 et de son impact sur les fichiers de réponse WDS.
Avril 2026 : depuis les mises à jour du 14 avril 2026, ce mode de déploiement automatisé est désactivé par défaut et n’est plus supporté.
Désormais, place à la dépréciation complète du rôle à partir de la prochaine version majeure de Windows Server : console d’administration, fonction de démarrage PXE, outils d’administration CLI, composants WinPE dédiés, etc. En revanche, rien ne change sur les versions actuellement supportées, y compris Windows Server 2025, dont le support étendu court jusqu’en novembre 2034.
Ajoutez à cela la disparition de MDT de la page de téléchargement officielle de Microsoft en janvier 2026, et le constat est simple : le duo gratuit MDT et WDS, utilisé par de nombreuses entreprises pour masteriser leurs postes, a du plomb dans l’aile.
Configuration Manager, la solution mise en avant par Microsoft
Sans surprise, Microsoft pousse sa propre solution payante et disponible on-premise : Configuration Manager. Il n’y en a pas d’autres signées Microsoft de toute façon, car après c’est via le Cloud. D’ailleurs, il y a tout de même un lien entre Configuration Manager et WDS… Sauf erreur de ma part, par défaut, l’activation du PXE sur un point de distribution Configuration Manager installe le rôle WDS sur le serveur…
Avec Configuration Manager, il est envisageable de se passer de WDS mais le PXE de Configuration Manager (sans WDS) prend en charge uniquement la diffusion unicast, mais pas la diffusion multicast, car elle dépend de WDS. Microsoft évoque d’ailleurs ce point dans une section dédiée à la migration.
Quelles alternatives à WDS en dehors de Microsoft ?
Si Configuration Manager n’est pas une option pour vous, d’autres solutions permettent de déployer des postes par le réseau, sans dépendre du rôle WDS. Voici quelques exemples :
WAPT et sa fonction WADS : la solution de l’éditeur français Tranquil IT intègre un module de déploiement d’OS capable d’installer Windows, mais aussi Debian, Red Hat et leurs dérivées, via le réseau (PXE avec iPXE) ou une clé USB. Attention, WADS est réservé à l’édition Enterprise, payante. Pour la mise en pratique, vous pouvez suivre mon tutoriel pour déployer Windows 11 avec WAPT et WADS.
FOG Project : cette solution open source (licence GPLv3) et gratuite, y compris pour un usage commercial, s’installe sur un serveur Linux. Elle permet de capturer et de déployer des images Windows et Linux par le démarrage PXE, avec une interface web de gestion. Elle prend aussi en charge le multicast, un point intéressant pour ceux qui perdent le multicast de WDS.
iVentoy : pour de petits besoins, ce serveur PXE léger, qui fonctionne aussi en HTTP Boot sous Windows ou Linux, démarre directement sur des images ISO (plus de 110 systèmes pris en charge d’après l’éditeur, y compris en UEFI avec Secure Boot). Je l’ai présenté dans ce tutoriel : iVentoy, un serveur PXE léger pour déployer Windows, Linux et VMware ESXi par le réseau.
Si vous connaissez d’autres alternatives, n’hésitez pas à les mentionner en commentaire.
Le mot de la fin : Microsoft poursuit donc sa stratégie, à savoir abandonner progressivement les outils de déploiement on-premise gratuits.
Cofondateur d’IT-Connect et Microsoft MVP “Cloud and Datacenter Management”. Mon obsession depuis près de 15 ans ? Rendre l’administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu’un métier, l’IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.