Si vous utilisez Veeam Agent pour Windows en version 13 et que vous ne l’avez pas mis à jour depuis un petit moment, il va falloir passer à l’action. Une faille de sécurité corrigée en mai dernier revient sur le devant de la scène : un exploit public est disponible depuis le 14 septembre 2026. Voici ce qu’il faut savoir.
Cette vulnérabilité, associée à la référence CVE-2026-32996, n’est pas nouvelle. Il suffit de faire un tour sur le site de Veeam pour voir qu’elle est corrigée depuis le 27 mai 2026, lors de la publication de Veeam Backup & Replication 13.0.2.29. Mais bon, avec l’été, vous êtes peut-être passé à côté. Dans son bulletin de sécurité, Veeam explique que cette faille située dans Veeam Agent pour Windows permet une élévation de privilèges en local (score CVSS v4 de 7,3 sur 10).
Sauf que depuis quelques jours (14 septembre 2026), la situation a évolué pour cette vulnérabilité. En effet, une analyse technique détaillée a été publiée sur un blog et elle est accompagnée d’un code d’exploitation sur GitHub. La question que l’on se pose désormais est la suivante : cette vulnérabilité est-elle exploitée par les cybercriminels ?
Et là, j’ai un doute. Je vous explique. Suite à la publication du code d’exploitation, la société Arctic Wolf a publié un bulletin consacré à la CVE-2026-32996 pour préciser “UPDATE: Active Exploitation CVE-2026-32996 of Veeam Agent”. La faille serait donc exploitée dans le cadre d’attaques, sauf que cet article a été supprimé quelques jours plus tard. Forcément, cela me met le doute.
De son côté, Veeam ne signale pas d’exploitation dans son bulletin de sécurité, et je n’ai trouvé aucune autre source confirmant des attaques. Méfiance.
Un identifiant de session qui traîne dans un fichier journal
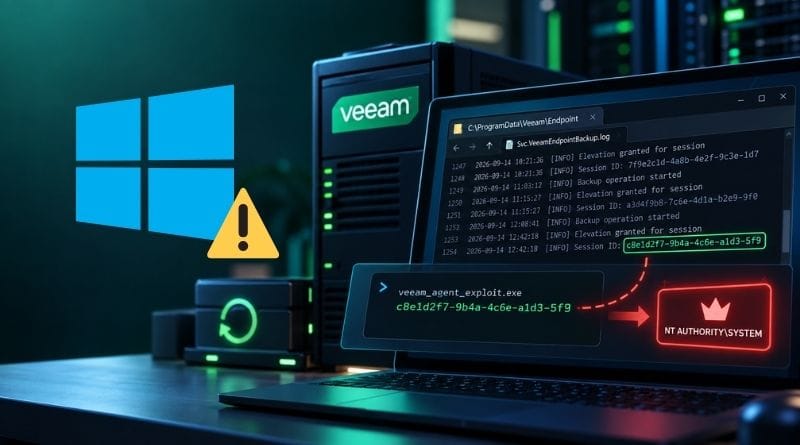
Même s’il y a une certaine confusion vis-à-vis de l’exploitation de cette vulnérabilité, cela ne nous empêche pas d’en parler et de s’en protéger. En effet, le code d’exploitation est bien disponible… Dans le cas de la CVE-2026-32996, le problème se situe dans le service VeeamEndpointBackupSvc, qui pilote l’agent Veeam sur Windows.
Quand un administrateur ouvre l’agent avec des droits élevés, le service lui attribue un identifiant de session, une sorte de ticket d’accès. Le problème, c’est que ce ticket n’est pas lié à son propriétaire : n’importe qui peut le présenter au service. Et il est écrit en clair dans un fichier journal que tous les utilisateurs de la machine peuvent lire.
Un utilisateur standard disposant d’un accès sur la machine Windows peut donc récupérer ce ticket et s’en servir pour exécuter des commandes avec les privilèges SYSTEM. En lisant les phrases précédents, vous avez peut être compris qu’une condition doit être remplie pour que la faille soit exploitable : il faut qu’un administrateur ait ouvert l’agent en mode élevé et que sa session soit toujours active. En pratique, le ticket expire quand l’interface est fermée, après un délai d’inactivité ou quand l’utilisateur se déconnecte.
Cette faille est utile pour prendre le contrôle total d’une machine une fois un compte standard compromis, mais pas pour obtenir un accès initial sur une machine où l’agent est installé.
Quelles versions sont concernées et comment se protéger ?
Attention aux numéros de version, car Veeam mélange ceux de Veeam Backup & Replication et ceux de l’agent. Le bulletin KB4852 indique que les versions 13.0.1.2067 et antérieures de la branche 13 sont vulnérables. Côté agent, cela correspond aux builds 13.0.2.1102 et antérieurs, tandis que le correctif est intégré à partir du build 13.0.3.1220, d’après la liste des correctifs de sécurité de Veeam Agent for Microsoft Windows. C’est donc cette version que vous devez installer.
Tout dépend ensuite de la manière dont l’agent est déployé :
Agent géré par Veeam Backup & Replication : le correctif est distribué avec Veeam Backup & Replication 13.0.2.29 ou une version ultérieure. À vous de vérifier si la mise à jour des agents a été appliquée.
Agent autonome : la version actuelle est la 13.1.1.700, publiée le 13 août 2026.
Maintenant, à vous de patcher !
Cofondateur d’IT-Connect et Microsoft MVP “Cloud and Datacenter Management”. Mon obsession depuis près de 15 ans ? Rendre l’administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu’un métier, l’IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.